 Безопасность
Как проверить файл на вирусы
Онлайн-сервисы и программы, которые проверят загрузку или вложение до того, как вы его откроете. Пошагово и без лишнего софта.
HP Wolf Security в отчёте Threat Insights за сентябрь 2026 года описала кампанию квишинга (QR-фишинга): жертве присылают PDF-файл, оформленный как счёт на оплату, — содержимое документа намеренно размыто, а прочитать его якобы можно только через QR-код. Сканирование телефоном уводит на серию поддельных страниц и в итоге на фальшивый вход Microsoft, который ворует пароль. Ключевой расчёт атакующих — заставить пользователя перейти с защищённого корпоративного ПК на личный смартфон, где рабочих средств защиты просто нет.
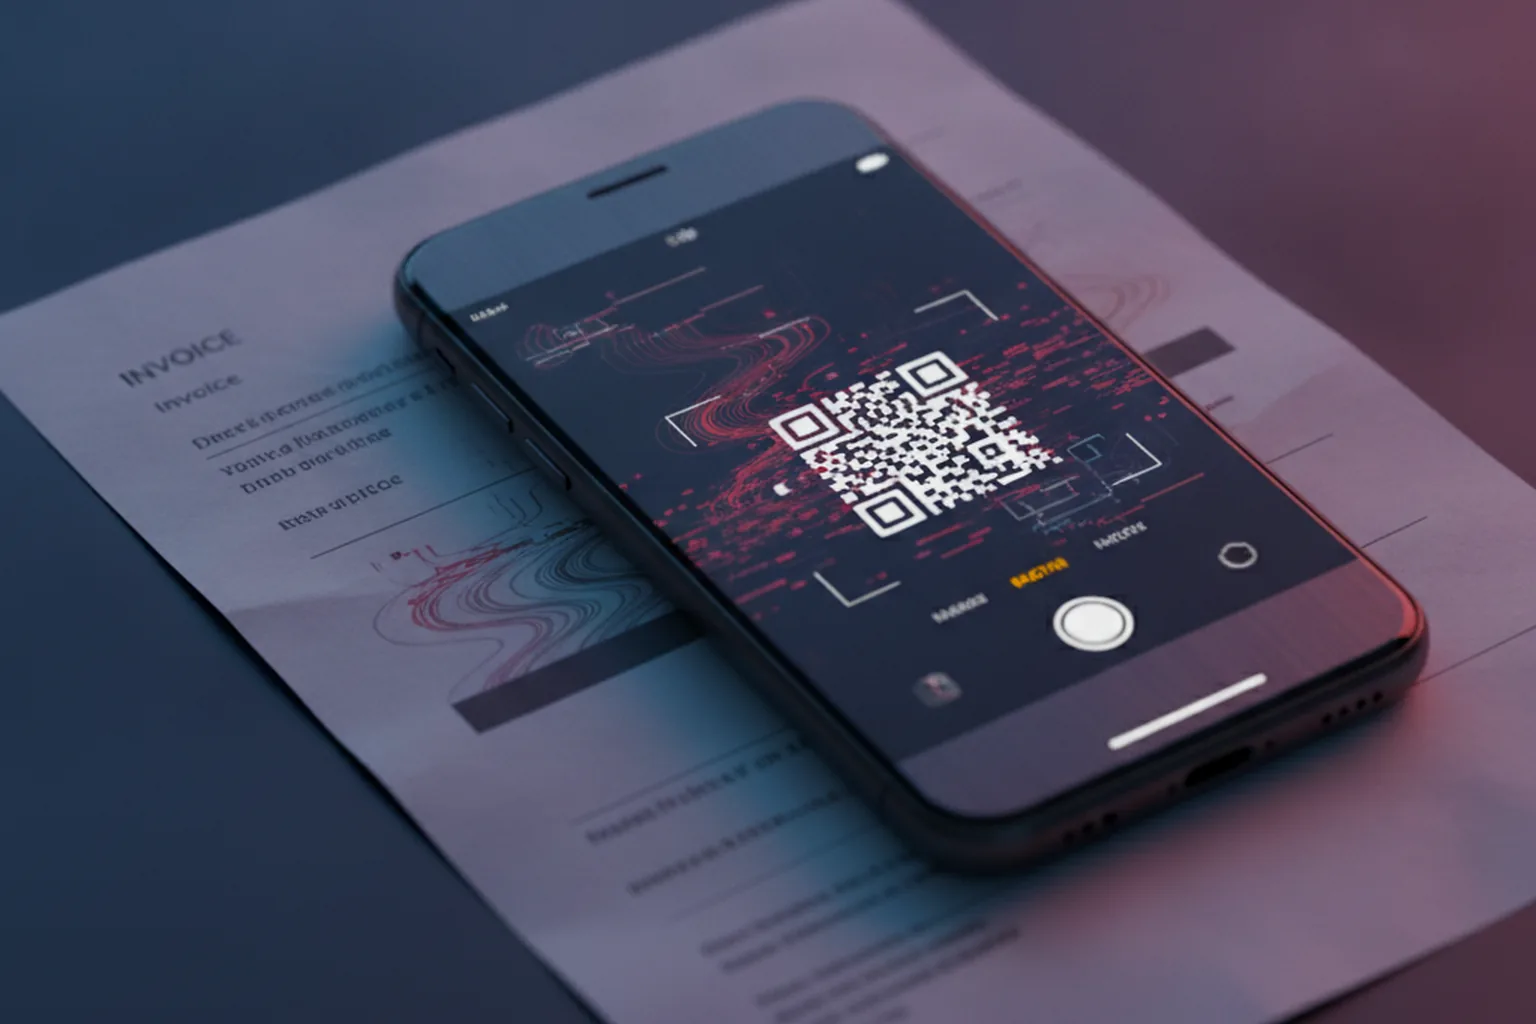
Коротко: в отчёте HP Wolf Security Threat Insights за сентябрь 2026 года описана техника «квишинг» (quishing, QR + phishing) через PDF-счета. Документ показывает размытое изображение и QR-код с подписью «отсканируйте для просмотра». Переход по коду ведёт через несколько редиректов — включая фальшивую страницу «сканера безопасности почты» — на поддельный вход Microsoft, где крадут пароль. Смысл трюка не в самом QR-коде, а в смене устройства: ссылку, которую заблокирует браузер на рабочем ПК, телефон открывает без вопросов.
В отчёте Threat Insights за сентябрь 2026 года, опубликованном 18 сентября и основанном на телеметрии клиентов HP Wolf Security за второй квартал 2026 года, аналитики описали кампанию, в которой модуль HP Sure Click обнаружил PDF-файлы, замаскированные под счета на оплату (invoice). Внутри — намеренно нечёткое, «заблюренное» изображение документа и QR-код с инструкцией отсканировать его смартфоном, чтобы увидеть полный текст.
Приём рассчитан на рутину: сотрудники привыкли получать счета по почте в PDF, а сканирование QR-кода для «просмотра защищённого документа» давно стало обыденным действием — банки, курьерские службы и провайдеры сами приучили пользователей к этому жесту.
После сканирования QR-кода телефон переходит по ссылке не напрямую на фишинговую форму, а через несколько промежуточных страниц:
Как отмечают в HP Wolf Security, атака целенаправленно переносит жертву на смартфон: URL, который заблокирует защита на корпоративном ПК (в том числе сам HP Wolf Security), на личном телефоне часто открывается без каких-либо преград.
Большинство средств защиты почты и веб-трафика — антивирус, изоляция браузера, фильтрация URL — работают на рабочем ноутбуке или настольном ПК и контролируют именно его сетевой трафик. Личный смартфон сотрудника, как правило, находится вне этого периметра: у него другой оператор связи, свой браузер и нет корпоративного агента безопасности. Заставив жертву перейти по ссылке именно с телефона, атакующие обходят весь стек защиты одним движением — без эксплойтов и без вредоносного кода в самом PDF.
Это отличает квишинг от классических вредоносных PDF, где угроза — JavaScript-код или встроенный эксплойт внутри самого файла (о таких атаках мы писали в материале «Обычные файлы как оружие»). Здесь PDF абсолютно «чист» с технической точки зрения — вредоносна вся цепочка вокруг него, а не сам файл.
Помимо квишинга, сентябрьский отчёт HP Wolf Security описывает загрузчик Phantom Gate, который извлекает вредоносную нагрузку из на вид безобидных изображений (стеганография) и внедряет её в легитимные процессы Windows — по методологии он схож со стилером Phantom Stealer, который открыто продаётся на теневых форумах как «инструмент для пентеста» с техподдержкой. Отдельная кампания подсовывает пользователям фальшивые AI-инструменты для трейдинга криптовалют: вредоносный файл подписан так, чтобы обойти проверку Microsoft SmartScreen, а затем подменяет расширения криптокошельков в браузере поддельными формами входа.
Безопасность
Онлайн-сервисы и программы, которые проверят загрузку или вложение до того, как вы его откроете. Пошагово и без лишнего софта.
 Новости
Netskope: свыше 12 700 вредоносных PDF на CDN Webflow маскируются под руководства пользователя и через ложную CAPTCHA устанавливают стилер Lumma.
 Новости
Как в 2026 году злоумышленники прячут вредоносный код в привычных типах файлов — PDF, SVG и архивах RAR — и что делать, чтобы не попасться.